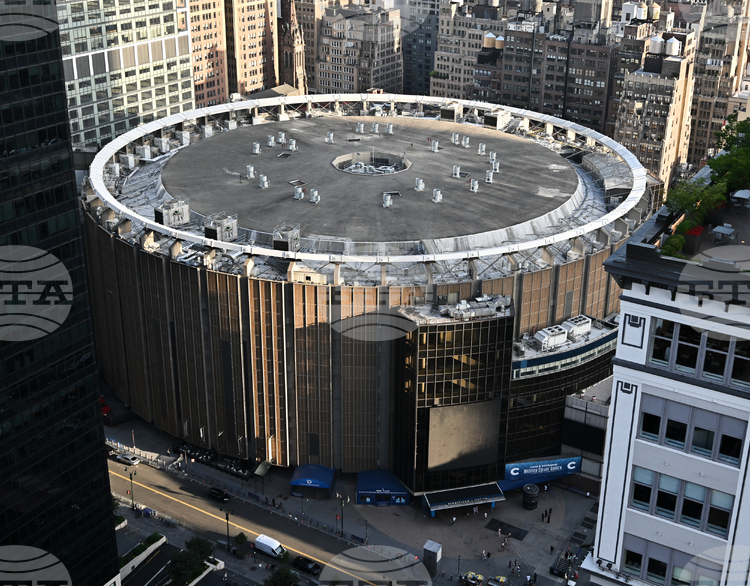
От „Медисън Скуеър Гардън“ в Ню Йорк заявиха, че имейл, подвел служителите да повярват, че избират шампионски пръстен на Ню Йорк Никс от Националната баскетболна асоциация (НБА), а в действителност представляващ фишинг атака, е бил „нещастна грешка“.
От компанията допълниха, че над 275 играчи и служители все пак ще получат пръстени, както е било планирано.
Преди загубата в първия мач за сезона срещу Филаделфия, баскетболистите на Никс получиха пръстените, които си заслужиха със спечелването на шампионата на НБА. Помощник-треньорите обаче не са получили пръстени същата вечер, информира изданието The Athletic.
В публикацията се посочва още, че през септември служители на „Медисън Скуеър Гардън“ са получили имейл със следното съдържание: „Поздравления, Вашият шампионски пръстен за служители е тук“.
В имейла е имало изображение с два модела пръстени, от които може да се направи избор, но онези, които са кликнали върху връзката в долната част на имейла, са били пренасочени към задължителен курс по киберсигурност.
„Компанията беше изпратила имейл до своя корпоративен екип като симулация на фишинг атака, целяща да засили защитата ни срещу хакери. Наскоро имаше хакерска атака и изнудване, извършени чрез използване на потребителско име и парола на служител, придобити именно чрез подобна фишинг атака. Използването на пръстените като примамка за привличане на вниманието на служителите беше нещастна грешка“, заяви говорител на „Медисън Скуеър Гардън“ и допълни:
„Компанията подарява повече от 275 шампионски пръстена и бижута на играчи, треньори, служители и други членове на семейството на Никс – на обща стойност над 3,7 милиона долара, като признание за техния принос и за отбелязване на това постижение.“